
Argentina: la caída de Microsoft no impactó de forma masiva
La empresa de ciberseguridad hizo una actualización que impactó en Windows y Azure, que afectó al mundo en todas dimensiones.
En la madrugada de ayer, cuando los mercados todavía no estaban activos en el país, en ese momento comenzó a viralizarse la noticia de que una
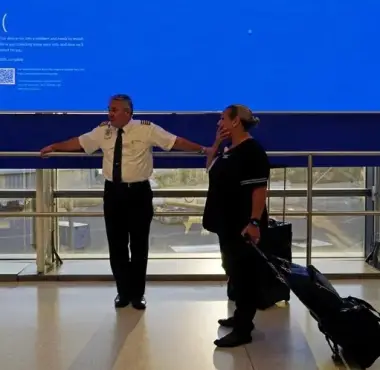
actualización en CrowdStrike había provocado problemas técnicos en los clientes de Windows pero también de Azure, la nube de Microsoft, una de las más usadas del mundo. Miles de equipos y servidores que usan la plataforma de seguridad CrowdStrike, llamada Falcon, experimentaron un incidente con impacto global: aerolíneas, cadenas de televisión y bancos se encontraron con un loop en el arranque de sus equipos entre un "pantallazo azul" (Bsod) y el "modo de recuperación", que impide iniciar el sistema operativo.
Ante este escenario, diversas industrias comenzaron a alertar sobre problemas técnicos y en redes sociales se difundieron imágenes de aeropuertos con el pantallazo azul de Microsoft. A pesar de que trascendió la idea de que el impacto en Argentina fue bajo porque el servicio de CrowdStrike es caro, los motivos por los cuales el incidente se sintió poco en estas latitudes van más allá de una cuestión de costo.
Aeropuertos, bancos y comercios de todo el mundo se vieron afectados. En el país, el incidente tuvo poco alcance. Una falla en una actualización del software de ciberseguridad CrowdStrike afectó equipos con Windows en todo el mundo y causó una irrupción en servicios de aeropuertos, bancos y comercios. A pesar de que Ezeiza y Aeroparque tuvieron que modificar el sistema de check-in y bancos como el Galicia sintieron el impacto, no se evidenciaron mayores complicaciones en el ámbito local.
El mercado de la ciberseguridad está plagado de proveedores (o "vendors"). Hay algunos que apuntan más al usuario final, como Avast, McAffe, Norton y AVG, que son conocidos popularmente como "antivirus" y suelen estar instalados en la mayoría de los equipos. Pero hay otros menos conocidos para el usuario final que apuntan al mundo corporativo: en ese terreno compite CrowdStrike, cuya plataforma cae dentro de lo que se llama EDR (endpoint detection and response, detección y respuesta de dispositivos).
Para realizar esta tarea, no solo se realiza protección de equipos, sino también inteligencia, o lo que se conoce como "threat intel" (inteligencia de amenazas): recopilar información de las tácticas, técnicas y procedimientos (TTP) de los atacantes para poder "perfilar" a las amenazas y, en última instancia, prevenirlas.
En el campo de los EDR hay otros jugadores muy usados en Argentina: Eset, Kaspersky, Sophos y SentinelOne. CrowdStrike tiene una participación en el mercado menor que estos jugadores en el país, aunque algunas compañías como el Banco Galicia usan Falcon, que puede llegar a costar hasta 35 dólares por equipo.
"Los principales clientes de CrowdStrike en Argentina y, diría, en todo el mundo, son empresas grandes y algunas medianas (muy particulares). En nuestro país es usada por la banca, en general. Y si bien Falcon tiene un precio elevado, no atribuiría al costo el hecho de que se lo contrate menos que a otros, sino a la madurez en ciberseguridad", explicó a Clarín Matías Sliafertas, Ciso de Base4 Security, empresa de ciberseguridad argentina.
CrowdStrike es muy popular en el nicho de la ciberseguridad: la empresa no solo tiene una estrategia de marketing muy fuerte, sino que está considerada por muchos como una de las mejores plataformas para anticiparse a los ciberataques.
"CrowdStrike es conocido por su enfoque en la ciberseguridad proactiva, utilizando técnicas avanzadas para identificar y mitigar amenazas antes de que puedan causar daños significativos", complementó Silafertas.